
クラウド基盤やSOC(=セキュリティ監視・対応を担う組織)の運用経験はあるものの、「生成AIの案件では何を学び直せばいいのか」と迷っている方へ。ChatGPTで確認されたクロスアカウント通信の問題は、従来のネットワーク防御だけでなく、AIに与える権限や連携先、実行中の振る舞いまで見られる人材が必要になることを示しています。
今回の公表を、単なる製品トラブルとして怖がる必要はありません。確認された経路はすでに利用できない状態だと説明されています。一方、AIセキュリティ転職を考えるなら、クラウド、ID管理、ログ監視などの既存経験を「AIエージェントの安全な運用」へ接続できる好材料です。
📄 ChatGPTのデータ漏えいリスクで何が起きたのか
チェック・ポイントの2026年9月11日付国内発表によると、同社の脅威インテリジェンス部門Check Point Researchは、異なるChatGPTアカウントのコード実行環境同士が、共通の内部サービスを介して通信できる経路を確認しました。コード実行環境とは、AIがデータ処理などを行うために使う、ほかの環境から隔離された作業場所のことです。
研究チームの概念実証、いわゆるPoCでは、攻撃者側から仕込まれた指示により、被害者側のセッションが連携済みのGmailから情報を取得し、別アカウントへ返す流れが示されました。画面上では通常の回答も返るため、利用者が異常を認識しにくい点が問題でした。
ただし、ここは慎重に読みたいところです。発表は研究環境で攻撃可能性を実証したもので、一般利用者のGmailが広範囲に流出したと発表したものではありません。また、OpenAIは調査対象となった内部サービスがすでに運用を終了し、今回確認された経路は利用できなくなったと研究者側へ伝えた、と説明されています。独立媒体のTechRadarによる報道でも、異なるアカウント間の隔離をすり抜ける仕組みと、Gmailを用いた実証内容が確認されています。
| 確認項目 | 公表された事実 | 読み違えやすい点 | 転職者が注目するポイント |
|---|---|---|---|
| 発見内容 | 別アカウントのコード実行環境間に隠れた通信経路が成立 | 通常のチャット同士が常に通信していたという意味ではない | マルチテナント環境の分離設計 |
| 実証された影響 | 連携済みGmailから情報を取得するPoCを実施 | 実利用者の大規模被害が確認されたという発表ではない | AIと外部サービスの権限管理 |
| きっかけ | 悪意ある指示、共有会話、カスタムGPTなどが想定された | モデルの回答精度だけの問題ではない | プロンプトインジェクション対策 |
| 現在の状態 | 対象となった内部サービスは運用終了と説明 | 同じ経路が現在も利用可能とはされていない | 修正後の検証と再発防止 |
| 広い意味 | AIが持つ正規のアクセス権を攻撃者が利用し得る | ChatGPTだけに限定される設計課題ではない | AIエージェントの実行時監視 |
💡 今回のポイントは「AIが勝手にデータを盗む」ではなく、AIに正当に与えられた権限が、外部からの指示によって意図しない用途に使われる可能性です。
📄 AIセキュリティ転職でクラウド経験が生きる理由
今回の仕組みは新しく見えますが、土台にある論点はクラウドセキュリティの経験者に馴染みのあるものです。テナント分離、最小権限、サービス間認証、監査ログ、実行環境の隔離といった考え方は、生成AIが普及する以前から重要でした。変わったのは、AIが自然言語の指示を解釈し、メールやファイル、社内ツールへ自律的にアクセスするようになったことです。
たとえば、IAM(=誰が何へアクセスできるかを管理する仕組み)の経験がある方なら、「人間のアカウント」だけでなく、「AIエージェントにどの権限を、どの期間、どの条件で与えるか」へ守備範囲を広げられます。SOC経験者であれば、IPアドレスやマルウェアの検知だけでなく、AIがどのツールを呼び出し、どのデータを読み、どこへ結果を渡したかという行動ログを追う方向です。
ここから先はCareer Central AI編集部による分析です。今回の発表だけでAIセキュリティ求人が直ちに増えるとは断定できません。ただし、企業がAIアシスタントをメール、ストレージ、GitHub、業務システムへ接続するほど、クラウドセキュリティとAIの双方を理解する役割は重要になると考えられます。既存の専門性を捨ててAI研究者を目指すより、今ある強みへAI特有の攻撃経路を追加するほうが、転職準備として現実的でしょう。
💡 クラウド・SOC経験者の勝ち筋は、機械学習モデルをゼロから開発することではありません。「AIへ渡す権限とデータを安全に設計し、運用で検証できる人」へ広がることです。
📄 生成AIセキュリティ求人で評価につながる5つのスキル
生成AIセキュリティ求人を探すときは、「ChatGPTに詳しい」という曖昧な表現だけでは実務能力が伝わりません。今回の事例を分解すると、次の領域へ学習課題を落とし込めます。
1. 権限を「利用者」だけでなく「AIの行動」単位で考える
従来のIAMでは、利用者の役職や所属に応じてアクセス権を付与する設計が中心でした。AIエージェントでは、それに加えて、どのツールを呼べるか、読み取りと書き込みのどちらを許すか、機密データへ触れる前に人の承認を求めるか、といった粒度が必要です。求人票では「ゼロトラスト」「IAM」「OAuth」「API認可」「特権アクセス管理」などの語を探すと、経験との接点を見つけやすいでしょう。
2. プロンプトを新しい入力経路として扱う
プロンプトインジェクションは、AIへ悪意ある指示を読み込ませ、開発者や利用者の意図から外れた行動を誘う攻撃です。Webページ、メール、共有文書などに指示を埋め込む間接型もあります。大切なのは、禁止語のフィルターだけで防げると考えないこと。入力元の信頼度、実行前の権限確認、出力先の制限、異常なツール利用の検知を重ねる多層防御が必要です。
3. 実行時の振る舞いを観測できるようにする
AIアプリの評価では、最終回答だけを見ても、裏側で何が起きたか分からない場合があります。どのデータを参照し、どのAPIを呼び、どの認証情報を使い、何を返したかを記録する「トレーサビリティ」が重要です。SIEMやEDR、クラウド監視の経験がある方は、検知ルールの対象をAIのツール呼び出しへ広げるイメージを持つとよいでしょう。
4. セキュリティと業務価値を一緒に説明する
すべての連携を止めればリスクは下がりますが、AI導入の価値も失われます。どの業務で、どの情報まで使い、どのリスクを許容するかを事業部門と合意する力が欠かせません。技術を知らない相手に攻撃シナリオと対策コストを説明した経験は、AIセキュリティでも強い材料です。
5. ガイドラインを運用手順へ変換する
IPAの「セキュリティ担当者のための生成AIセキュリティ」は、全社AIガバナンス、シャドーAI、ライフサイクル別の対策、固有リスク評価などを整理しています。また、経済産業省のAI事業者ガイドライン第1.2版にはチェックリストやワークシートもあります。資料名を知っているだけでなく、自社の申請、審査、監視、廃棄の手順へ置き換えた経験を語れると説得力が増します。
📄 クラウド・SOC経験をAIセキュリティへ言い換える方法
転職では、新しい単語を並べるより、既存経験との連続性を示すほうが評価者に伝わりやすくなります。ご自身の担当業務を、次のように変換して棚卸ししてみてください。
| これまでの経験 | AIセキュリティでの応用 | 職務経歴書で示す材料 |
|---|---|---|
| クラウドIAM設計 | AIエージェントと連携アプリの最小権限設計 | 権限削減、棚卸し対象数、承認フローの改善 |
| SOC・SIEM運用 | AIのツール呼び出しやデータ参照の異常検知 | 検知ルール作成、誤検知削減、対応時間短縮 |
| コンテナ基盤 | コード実行環境の隔離とテナント境界の検証 | ネットワーク制御、シークレット管理、脆弱性診断 |
| CSIRT・事故対応 | AI連携先を含む封じ込めと影響範囲調査 | 初動手順、訓練、再発防止、部門間調整 |
| セキュリティ審査 | AIの用途、データ、モデル、外部連携のリスク評価 | 審査件数、判断基準、例外管理、経営報告 |
数値は実際に確認できるものだけを使いましょう。「重大事故をゼロにした」と因果関係を証明できない場合は、「月間○件のアラートを担当」「○種類のログを統合」「権限レビューの所要期間を○日から○日に短縮」のように、自分の行動と結果がつながる指標を選ぶと安心です。
クラウド・SOC経験を生かせるAIセキュリティ求人を整理する
✅ プロンプトインジェクション対策を面接で語る準備
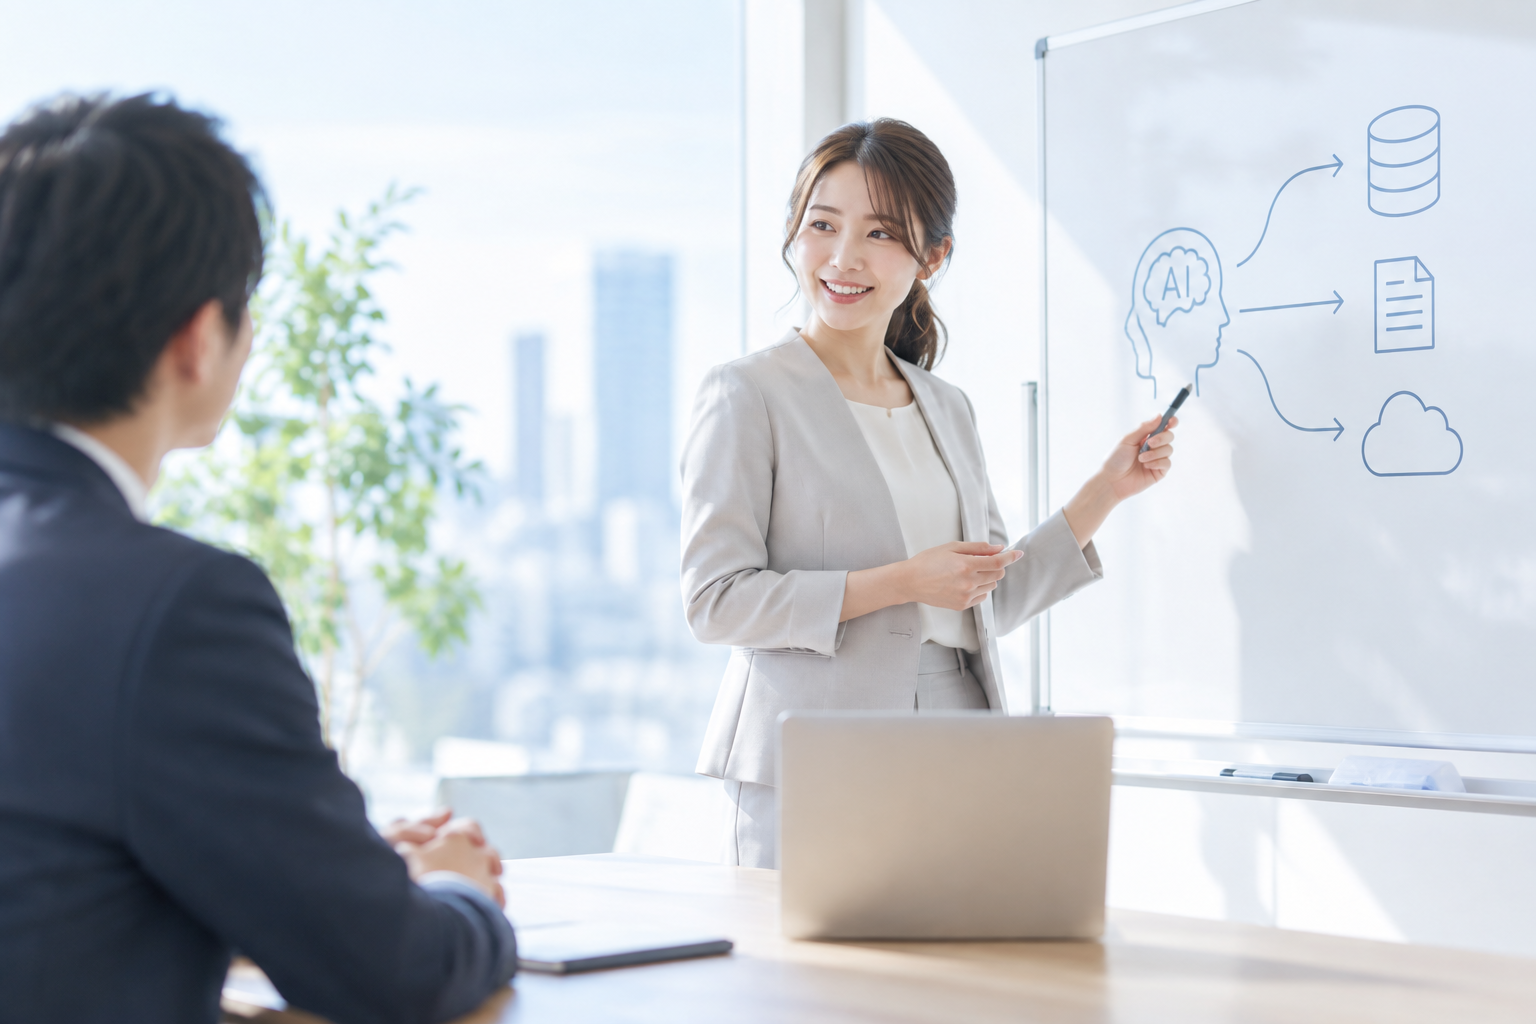
面接で「生成AIのリスクをどう考えますか」と聞かれたとき、サービスを全面禁止する回答だけでは、業務実装との両立が見えません。今回の事例を使い、脅威モデル(=守る対象、攻撃者、侵入経路、影響を整理した設計図)を短く説明できるようにしましょう。
たとえば、「守る対象はメールと社内ファイル。攻撃経路は共有文書などに埋め込まれた指示。AIは利用者の正規権限で外部ツールへアクセスする。対策は最小権限、機密情報へのアクセス時の追加承認、ツール実行ログ、異常なデータ移動の検知を組み合わせる」と答えれば、技術と運用を一緒に考えられることが伝わります。
- ✓ PoCで確認された事実と、実際の被害状況を分けて説明できる
- ✓ AIモデル、実行環境、連携アプリ、認証基盤の境界を図にできる
- ✓ プロンプトインジェクションを入力フィルターだけで防げない理由を話せる
- ✓ 最小権限、人の承認、ログ監視を組み合わせた対策案を出せる
- ✓ 対策による業務上の不便と、リスク低減効果を比較できる
- ✓ 修正後に再テストする項目と、継続監視する指標を挙げられる
- ✓ 機密情報を使わない小規模な検証環境を自分で用意している
💡 面接で見せたいのは「最新の脆弱性名を暗記していること」より、事実を正確に切り分け、業務を止めずに複数の防御策を設計できることです。
✅ 生成AIセキュリティ求人で確認したい条件
同じ「AIセキュリティ」でも、実態は企業によって異なります。ポリシー作成が中心のガバナンス職、製品へ防御機能を組み込むエンジニア、AIレッドチーム、SOCでAI関連の検知を担当する職種では、日々の仕事が大きく変わります。求人タイトルだけで判断せず、面接で担当範囲を確かめましょう。
- ✓ 自社向けのAI統制か、顧客向けサービスの設計・提供か
- ✓ モデル開発、アプリ開発、クラウド基盤、SOCのどこまで担当するか
- ✓ 検証用の環境、ログ、連携アプリへアクセスできるか
- ✓ セキュリティ部門にサービス停止や権限制限を提案する権限があるか
- ✓ 法務、プライバシー、データ管理、事業部門との役割分担が明確か
- ✓ インシデント対応やレッドチーム演習を勤務時間内で行えるか
- ✓ AI関連の教育費、資格支援、外部コミュニティ参加制度があるか
IPAのデジタルスキル標準ver.2.0では、サイバーセキュリティ人材に関係する領域として、体制構築・運営、インシデント対応、プライバシー保護、セキュア設計、運用・監視などが整理されています。応募先の仕事内容をこの項目へ当てはめると、求人票に書かれていない責任範囲も質問しやすくなります。
なお、企業名や製品名だけで「先進的な経験が積める」と決めつけないことも大切です。AI案件への配属可能性、担当する工程、検証と本番運用の割合、顧客データへのアクセス条件を確認してください。技術が新しくても、権限や責任が曖昧な職場では専門性を積み上げにくい場合があります。
📄 まず30日でAIセキュリティ転職の土台を作る
最初の1週間は、今回のCheck Point Researchの技術解説を読み、攻撃の入口、共有された内部サービス、AIが利用した権限、データの出口を1枚にまとめましょう。英語の全文を暗記する必要はありません。なぜアカウント分離の前提が崩れたのかを、自分の言葉で説明できれば十分です。
2週目は、機密情報を使わない検証用アプリを想定し、脅威モデルを作ります。AIがファイル検索APIを呼べる設定にして、読み取り範囲、承認条件、監査ログ、異常検知の案を設計してください。実サービスへの攻撃や、他人のデータを使った検証は行わないこと。公開情報を使った机上演習でも、設計判断を説明できればポートフォリオになります。
3週目は、過去のIAM、SOC、クラウド、CSIRT経験を先ほどの対応表へ当てはめ、職務経歴書を更新します。4週目に、AIセキュリティ、クラウドセキュリティ、生成AIガバナンスの求人をそれぞれ数件比較し、自分が技術実装とガバナンスのどちらへ寄りたいかを決めましょう。
AIセキュリティは、従来の経験が無価値になる領域ではありません。今回の事例が示したのは、隔離、権限、監視という基本原則を、自然言語で動くAIと外部サービスの連携まで広げる必要性です。クラウドやSOCで積み上げた経験を具体的な設計判断へ翻訳できれば、転職活動の軸が見えやすくなるでしょう。
AIセキュリティへのキャリア転換をCareer Central AIで考える
参照元
🔗 出典・参照リンク
- チェック・ポイント・ソフトウェア・テクノロジーズ「ChatGPTのアカウント間に潜む隠れた通信経路」(2026年9月11日公開、2026年9月11日15時00分確認)
- Check Point Research「The Shared Clipboard Inside the Sandbox」(2026年9月8日公開、2026年9月11日15時00分確認)
- TechRadar「A worrying ChatGPT bug let strangers read Gmail messages via a hidden cross-account channel」(2026年9月9日公開、2026年9月11日15時00分確認)
- IPA「セキュリティ担当者のための生成AIセキュリティ」(2026年8月公開、2026年9月11日15時00分確認)
- IPA「デジタルスキル標準ver.2.0」(2026年7月9日更新、2026年9月11日15時00分確認)
- 経済産業省「AI事業者ガイドライン第1.2版」(2026年4月1日更新、2026年9月11日15時00分確認)